NISG 2026 gilt seit 1. Oktober 2026Registrierung bis 04.01.2027Nachweis bis 30.09.2027Sind wir betroffen? →
GratisNIS2 Schnellcheck
Für KMU in Österreich und im DACH-Raum

Informations­sicherheit für Unternehmen, die auf Nummer sicher gehen wollen.

Sie tragen die Verantwortung — ich bringe die Expertise. Senior-Know-how für Geschäftsführung und IT-Leitung, ohne eigene Vollzeitstelle: vom kostenlosen Schnellcheck bis zur laufenden Betreuung.

Neu NIS2
Schnellcheck
Kostenlos starten →
Regelwerke, die ich in der Praxis umsetze
NIS2 / NISG 2026 NIS2UmsuCG / BSIG ISO 27001 BSI IT-Grundschutz

So unterstütze ich Sie

Sie steigen über ein Thema oder die Schulung Ihrer Geschäftsführung ein. Auf Dauer begleite ich Sie als Ihr externer CISO.

Verstehen→Gestalten→Begleiten
Lukas Kulmitzer, Ihr externer CISO
Ihr externer CISO im Abo

CISO Flex: Ich bleibe bei Ihnen an Bord

Ich steuere Ihre Informationssicherheit laufend, berichte jeden Monat und halte Ihre Nachweise aktuell.

CISO Flex Start3.950 €netto im Monat
CISO Flex Plusindividuellab 3–4 Tagen im Monat
Ihr externer CISO im Abo

CISO Flex: Ich bleibe bei Ihnen an Bord

Ab 3.950 € netto im Monat · zwei Stufen · monatlich kündbar nach drei Monaten

Schnell & kostenlos

NIS2 Schnellcheck — in 5 Minuten zur ersten Einschätzung.

12 Fragen · rund 5 Minuten · sofortiges Ergebnis · ohne Registrierung

Mehr als eine reine Betroffenheitsprüfung: Sie sehen auch, wo Sie stehen und wo Sie demnach zuerst ansetzen sollten.

Betroffenheit: wesentlich oder wichtig? Reifegrad: Über neun Themenfelder deckt der Check die drei größten Lücken auf.
Ohne Registrierung, Ergebnis sofort
Warum NextSecure

Vier Gründe, die den Unterschied machen

Von Klagenfurt aus berate und begleite ich KMU und Konzerne in Kärnten, der Steiermark, ganz Österreich und im DACH-Raum, die unter NIS2 / NISG 2026 fallen oder deren Kunden die Anforderungen in der Lieferkette weitergeben.

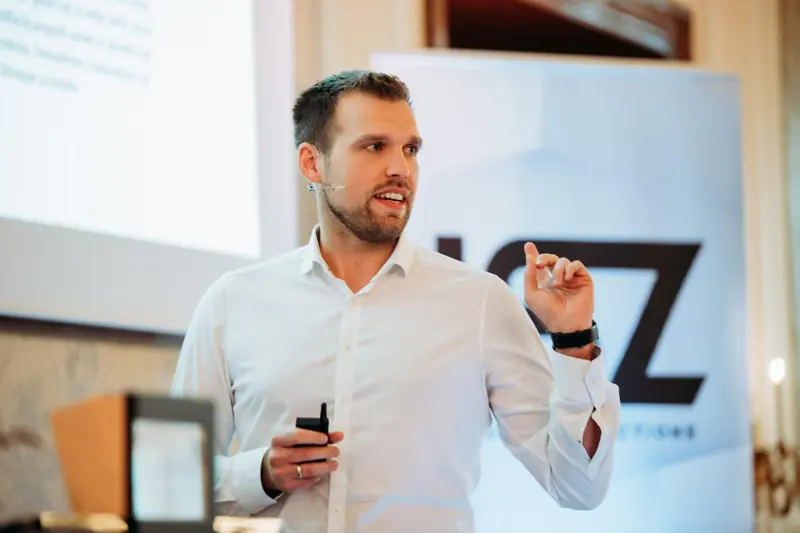
Lukas Kulmitzer, Berater für Informationssicherheit und Cybersecurity, bei einem Fachvortrag
Lukas Kulmitzer, MScGründer von NextSecure Advisory und Ihr persönlicher Ansprechpartner
  • CISSP — Certified Information Systems Security Professional
  • CISM — Certified Information Security Manager
  • CCSP — Certified Cloud Security Professional
  • ISO 27001 — ISO/IEC 27001 Manager & Auditor
  • BSI BCM — BCM-Praktiker nach BSI
  • CCSK — Certificate of Cloud Security Knowledge
10+
Jahre Erfahrung in Informationssicherheit
6
Security-Zertifizierungen
01

Pragmatisch im Vorgehen

Ich empfehle Maßnahmen nach Risiko und Pflicht. Was weder das Gesetz noch Ihre Risikolage verlangt, schlage ich nicht vor.

02

Zertifiziert und praxiserprobt

Mein Wissen ist durch international anerkannte Zertifizierungen belegt und in der Praxis erprobt. Ich arbeite selbst an Ihrem Projekt und habe diese Themen bereits mehrfach umgesetzt.

03

Klein anfangen und mitwachsen

Sie starten mit dem kostenlosen NIS2 Schnellcheck oder einer Reifegrad-Analyse und entscheiden danach, wie viel Begleitung Sie brauchen. Jede Leistung ist einzeln buchbar, CISO Flex wächst in zwei Stufen mit Ihrem Unternehmen.

04

Fester Ansprechpartner

Bei CISO Flex bin ich Ihr externer CISO: Ich kenne Ihr Unternehmen und priorisiere die Aufgaben laufend. Jeden Monat berichte ich Ihnen verständlich, was erledigt ist und was als Nächstes kommt.

Erfahren Sie mehr übermich→
Einblick in meine Arbeit

Referenzen von NextSecure

Anonymisiert. Kundennamen nenne ich nur mit Freigabe der jeweiligen Organisation.

Projekt
Branche
Bauindustrie
Größe
über 5.000 Mitarbeitende

NIS2-Einführungsprojekt im Konzern

Das Unternehmen fällt unter das NISG 2026 und muss die Anforderungen in einem festen Zeitrahmen umsetzen und nachweisen. Ich leite das Projekt und steuere das Projektteam.

Ergebnis
  • Betroffenheit bewertet und Anforderungen nach NISG 2026 abgeleitet
  • Maßnahmen mit dem Team ausgearbeitet, Umsetzung gesteuert
  • Regelmäßiges Reporting an den Vorstand
Externer CISO
Branche
Lebensmittelindustrie
Größe
über 200 Mitarbeitende

Externer CISO mit Begleitung der NIS2-Einführung

Das Unternehmen braucht eine fest benannte Person für die Informationssicherheit, ohne eine eigene Vollzeitstelle zu schaffen. Ich übernehme die Rolle des externen CISO.

Ergebnis
  • Information Security Board unter meiner Leitung
  • Priorisierte Security-Roadmap über Management, IT und Produktion
  • Strukturen für Governance, Cyber-Risikomanagement, BCM und Lieferantensicherheit
Meine Projekterfahrung vor NextSecure 10+ Jahre ISMS-Aufbau im Konzern, BCM nach ISO 22301, internationale ISO-27001- und TISAX-Audits, eine globale Cyber-Risk-Methodik und weitere Projekte, vom einzelnen Audit bis zum konzernweiten Programm. Alle Projekte ansehen →

30 Minuten für eine erste Einschätzung.

Das Gespräch ist kostenlos und unverbindlich. Ich bespreche mit Ihnen Ihre Ausgangslage und sage Ihnen, welche Schritte als Nächstes sinnvoll sind.